យោងតាមការចុះផ្សាយរបស់ទីភ្នាក់ងារសារព័ត៌មាន Reuters កាលពីថ្ងៃទី១៧ ខែវិច្ឆិកា ឆ្នាំ២០២៦ ការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិតទ្រង់ទ្រាយធំនេះ ត្រូវបានធ្វើឡើងក្នុងគោលបំណងទុច្ចរិត ដើម្បីលួចយកទ្រព្យសម្បត្តិឌីជីថល និងបង្កផលប៉ះពាល់ដល់អ្នកប្រើប្រាស់ទូទៅដែលចូលទៅកាន់គេហទំព័រផ្លូវការរបស់ក្រុមហ៊ុនល្បីៗទាំងនោះ។ គេហទំព័រធំៗ និងមានអ្នកចូលទស្សនាច្រើនបំផុតលើពិភពលោក រួមមានកម្មវិធីប្រជុំអនឡាញ Zoom, ធនាគារ HSBC, ក្រុមហ៊ុន Equifax, សារព័ត៌មាន CNN, ក្រុមហ៊ុន Salesforce និងហាងលក់គ្រឿងសង្ហារិម IKEA ត្រូវបានក្រុមឧក្រិដ្ឋជនអ៊ីនធឺណិតលួចជ្រៀតចូលប្រព័ន្ធ។
លោក Scott Helme ដែលជាអ្នកស្រាវជ្រាវផ្នែកសន្តិសុខសាយប័រ បានបង្ហើបឱ្យដឹងនៅក្នុងរបាយការណ៍របស់លោកថា ក្រុម Hacker បានបង្កប់កូដ JavaScript ដែលមានផ្ទុកមេរោគ ដើម្បីវាយប្រហារដោយផ្ទាល់ទៅលើអ្នកដែលចូលទស្សនាគេហទំព័រទាំងនោះ។ គោលដៅចម្បងនៃការបញ្ចូលកូដមេរោគនេះ គឺដើម្បីលួចយករូបិយប័ណ្ណគ្រីបតូ ពីកាបូបលុយអេឡិចត្រូនិករបស់ជនរងគ្រោះ ព្រមទាំងធ្វើការចម្លងមេរោគចូលទៅក្នុងទូរសព្ទដៃ iPhone របស់អ្នកប្រើប្រាស់ ដើម្បីគ្រប់គ្រង ឬលួចយកទិន្នន័យសំខាន់ៗផ្សេងទៀត។
បើតាមការស្រាវជ្រាវដដែល យុទ្ធនាការវាយប្រហារនេះមិនមែនកើតឡើងតែលើក្រុមហ៊ុនប៉ុន្មានខាងលើនោះទេ ប៉ុន្តែវាបានរីករាលដាល និងកំណត់គោលដៅទៅលើអ្នកចូលមើលគេហទំព័ររបស់អង្គការ និងស្ថាប័នសរុបរហូតដល់ ១៧៨ មកពីវិស័យផ្សេងៗគ្នាជុំវិញពិភពលោក។ ក្រុមជនល្មើសបានប្រើប្រាស់ចន្លោះប្រហោងតាមរយៈ Optimizely ដែលជាវេទិកាបង្កើនប្រសិទ្ធភាពដ៏ពេញនិយមមួយ ដើម្បីចែកចាយកូដមេរោគទៅកាន់គេហទំព័រទាំងអស់នោះក្នុងពេលតែមួយ។
ហេតុការណ៍ដ៏គួរឱ្យព្រួយបារម្ភនេះ បានឆ្លុះបញ្ចាំងឱ្យឃើញកាន់តែច្បាស់អំពីហានិភ័យខ្ពស់នៃប្រព័ន្ធសុវត្ថិភាពអ៊ីនធឺណិតនាពេលបច្ចុប្បន្ន ជាពិសេសនៅពេលដែលស្ថាប័នធំៗពឹងផ្អែកខ្លាំងទៅលើសេវាកម្ម ឬកម្មវិធីរបស់ភាគីទីបី។ នៅពេលដែលវេទិកាភាគីទីបីណាមួយត្រូវបានគេវាយប្រហារ វានឹងបង្កជាឥទ្ធិពលតៗគ្នា ដែលអាចធ្វើឱ្យគេហទំព័រល្បីៗរាប់រយផ្សេងទៀតធ្លាក់ចូលក្នុងគ្រោះថ្នាក់ និងបង្កហានិភ័យដល់អ្នកប្រើប្រាស់រាប់លាននាក់ផងដែរ។
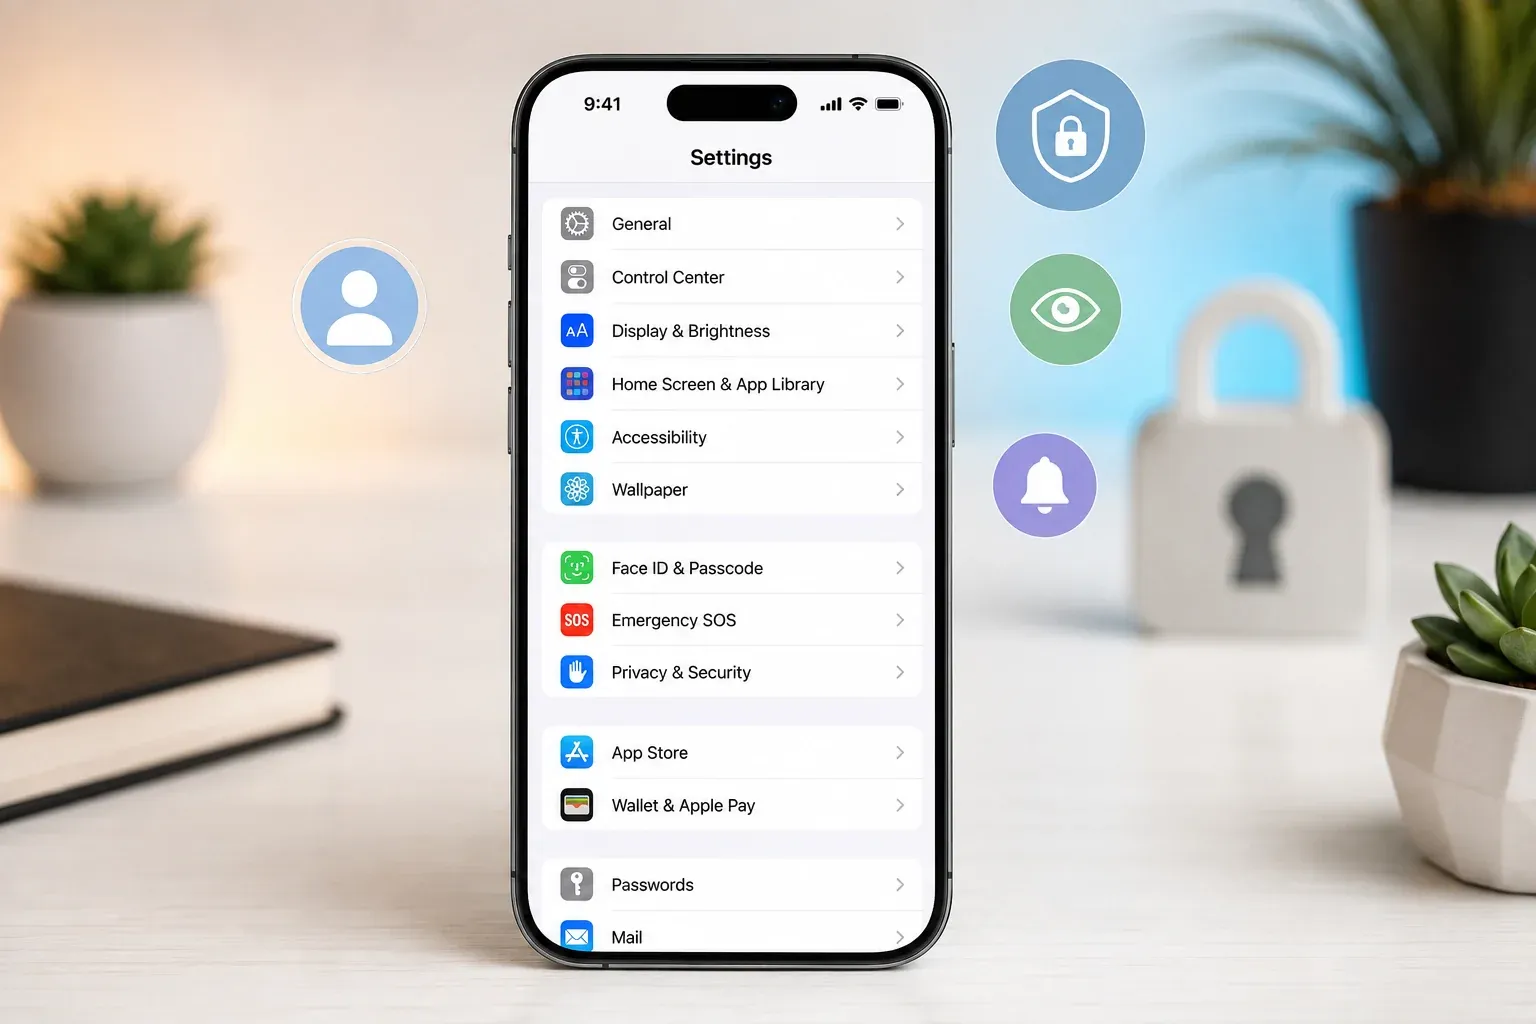
នេះគឺជាវិធីសាស្ត្រសំខាន់ៗទាំង ៣ សម្រាប់អ្នកប្រើប្រាស់ iPhone ដើម្បីពិនិត្យ និងការពារ៖
១. សម្អាតប្រវត្តិ និងទិន្នន័យបណ្តាញសង្គម ឬវេបសាយ៖ ចូលទៅកាន់ Settings > Safari រួចចុច Clear History and Website Data ដើម្បីលុបកូដ JavaScript ឬ Cache បង្កប់មេរោគចេញពីទូរសព្ទ។
២. បិទ-បើកទូរសព្ទឡើងវិញ៖ ការ Restart អាចជួយលុបចោលនូវដំណើរការរបស់កូដមេរោគបណ្តោះអាសន្ន ដែលកំពុងរត់ក្នុងអង្គចងចាំ (RAM) របស់ទូរសព្ទ។
៣. អាប់ដេតប្រព័ន្ធប្រតិបត្តិការ iOS៖ ចូលទៅកាន់ Settings > General > Software Update ដើម្បីដំឡើងកំណែអាប់ដេតចុងក្រោយ ដែលជួយបិទចន្លោះប្រហោងសុវត្ថិភាពរបស់ Apple។
៤. ពិនិត្យមើល Profile ប្លែកៗ និងគណនីសំខាន់ៗ៖ ចូលទៅកាន់ Settings > General > VPN & Device Management ដើម្បីលុប Profile ដែលមិនស្គាល់ចោលប្រសិនបើមាន និងចូលទៅពិនិត្យប្រវត្តិប្រតិបត្តិការក្នុងកាបូបលុយគ្រីបតូ ឬធនាគារ ដើម្បីប្រាកដថាមិនមានការភ្ជាប់ ឬផ្ទេរប្រាក់ខុសប្រក្រតី។