អ្នកប្រើប្រាស់ Gmail គួរប្រុងប្រយ័ត្ន បន្ទាប់ពីមេរោគថ្មីមួយឈ្មោះថា Remus Stealer ត្រូវបាន Developer អះអាងថា អាចឱ្យ Hacker បន្តចូលមើល Email របស់ជនរងគ្រោះបាន ទោះបីម្ចាស់គណនីបានប្តូរ Password រួចក៏ដោយ។ មិនត្រឹមតែប៉ុណ្ណោះ វាក៏ត្រូវបានអះអាងថា អាចស្ទាក់ចាប់ Verification Codes ដោយមិនចាំបាច់លួច Browser Cookies ទៀតផង។
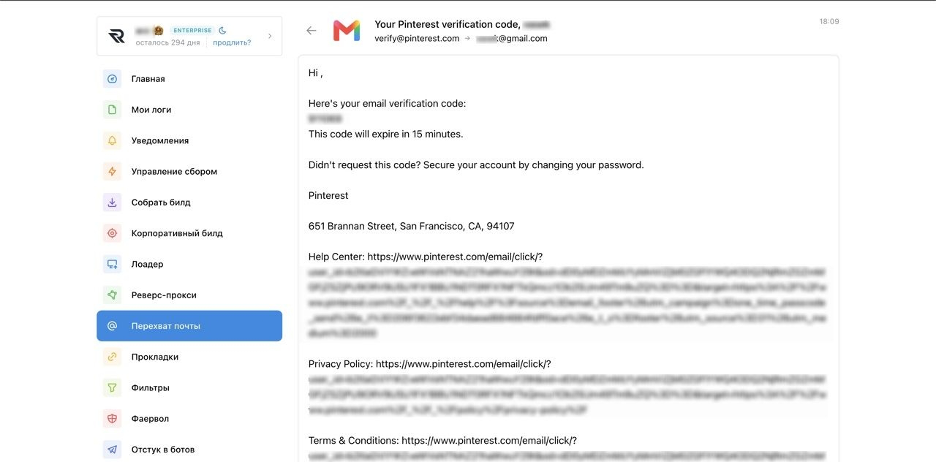
តាមការស្រាវជ្រាវរបស់ក្រុមហ៊ុនសន្តិសុខសាយប័រ Hudson Rock ចេញផ្សាយនៅថ្ងៃទី៩ ខែវិច្ឆិកា ឆ្នាំ២០២៦ បញ្ជាក់ថា អ្នកនៅពីក្រោយ Remus Stealer បានផ្សព្វផ្សាយថា មេរោគនេះ មានមុខងារអាចរក្សាសិទ្ធិចូលប្រើ Gmail របស់ជនរងគ្រោះបាន ទោះបីជនរងគ្រោះប្តូរ Google Password ឬបិទ Session ដែលកំពុងដំណើរការរួចក៏ដោយ។
អ្វីដែលគួរឱ្យព្រួយបារម្ភនោះគឺ Hacker អាចចូលមើល Email របស់ជនរងគ្រោះដោយផ្ទាល់តាមរយៈ Dashboard របស់ Remus ដែលបង្ហាញសារ ឈ្មោះអ្នកផ្ញើ ពេលវេលាផ្ញើ និងអាចស្វែងរកសារផ្សេងៗក្នុងប្រអប់សំបុត្របាន។ លើសពីនេះ Hacker ដែលប្រើមេរោគនេះ ក៏អាចចែករំលែកសិទ្ធិចូលប្រើ Mailbox ទៅកាន់ Hacker ផ្សេងទៀតបានផងដែរ។
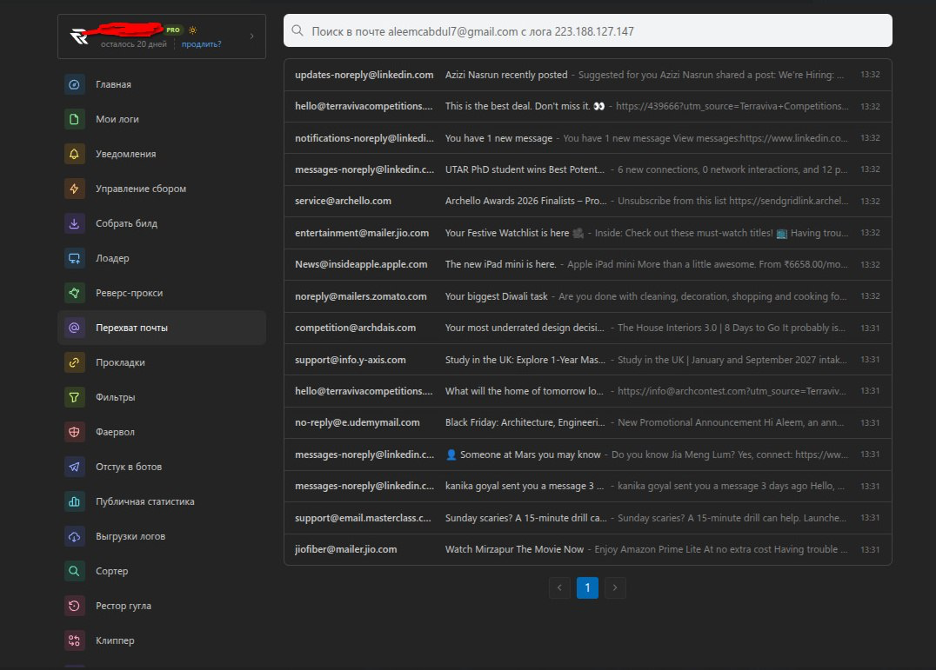
ជាមួយគ្នានេះ លោក Alon Gal សហស្ថាបនិកក្រុមហ៊ុន Hudson Rock បានឱ្យដឹងថា ក្រុមការងាររបស់លោកបានទាក់ទងដោយផ្ទាល់ជាមួយ Developer និងជនរងគ្រោះម្នាក់អំពីសេវាកម្មនេះ។ Developer បានអះអាងថា មេរោគនេះ បានធ្វើអន្តរកម្មជាមួយ Browser Memory ដំណើរការរួចបិទទៅវិញ ខណៈដែលជនរងគ្រោះ បានអះអាងថា សិទ្ធិចូលទៅប្រើ Mailbox នៅតែបន្តដំណើរការ ទោះបីបិទ Browser ឬប្តូរ Google Password ក៏ដោយ។
ប្រសិនបើមុខងារនេះដំណើរការដូចការអះអាងមែន Hacker អាចបន្តទទួលបាន Password Reset Links និង Verification Messages ដែលផ្ញើទៅកាន់ Gmail របស់ជនរងគ្រោះ។ ពួកគេអាចប្រើព័ត៌មានទាំងនេះ ដើម្បីព្យាយាមគ្រប់គ្រងគណនីផ្សេងៗដែលភ្ជាប់ជាមួយ Emailនោះ ដូចជា Social Media និងសេវាកម្មអនឡាញផ្សេងទៀត។
លោក Alon Gal សហស្ថាបនិកក្រុមហ៊ុន Hudson Rock
យ៉ាងណាក៏ដោយ Google បានបញ្ជាក់ថា ករណីនេះ មិនមែនបណ្តាលមកពីចន្លោះប្រហោងសុវត្ថិភាពរបស់ Gmail ឬ Google នោះទេ។ បើតាមសារព័ត៌មាន Cybernews អ្នកនាំពាក្យ Google បានបញ្ជាក់ថា ការវាយប្រហារដោយប្រើ Infostealer Malware ដើម្បីលួច Session Tokens ពីឧបករណ៍ផ្ទាល់ខ្លួនរបស់អ្នកប្រើប្រាស់ មិនមែនជារឿងថ្មីឡើយ។ Google ក៏បានឱ្យដឹងថា ខ្លួនតែងតែធ្វើបច្ចុប្បន្នភាពប្រព័ន្ធការពារដើម្បីទប់ស្កាត់ការលួច Session និងធ្វើឱ្យគណនីមានសុវត្ថិភាពដោយស្វ័យប្រវត្តិ នៅពេលរកឃើញសកម្មភាពគួរឱ្យសង្ស័យ។
ជាមួយគ្នានេះ Google ណែនាំឱ្យអ្នកប្រើប្រាស់ដែលសង្ស័យថាឧបករណ៍របស់ខ្លួនឆ្លងមេរោគត្រូវលុបមេរោគចេញជាមុនសិន មុននឹងប្តូរ Password និងបិទ Session ដែលមិនស្គាល់។ ប្រសិនបើមេរោគនៅតែដំណើរការនៅលើឧបករណ៍ នោះវាអាចលួចយក Session ថ្មីបាន ទោះបីម្ចាស់គណនីទើបតែប្តូរ Password ក៏ដោយ។ ដើម្បីបង្កើនសុវត្ថិភាព អ្នកប្រើប្រាស់គួរតែពិនិត្យឧបករណ៍ដែលបាន Sign in ក្នុងគណនី និងបិទ Session ដែលគួរឱ្យសង្ស័យតាមរយៈ Google Device Activity ព្រមទាំងប្រើមុខងារ Security Checkup ដើម្បីពិនិត្យសកម្មភាពសុវត្ថិភាពរបស់គណនី។
Google ក៏ណែនាំឱ្យបើក Enhanced Safe Browsing នៅក្នុង Chrome និងប្រើ Passkeys ដើម្បីបង្កើនការការពារពេលចូលគណនីផងដែរ។ គួរបញ្ជាក់ថា ការអះអាងរបស់ Developer របស់ Remus Stealer អំពីការរក្សាសិទ្ធិចូលប្រើ Gmail នេះ គឺមិនទាន់ត្រូវបានបញ្ជាក់ដោយឯករាជ្យទាំងស្រុងនៅឡើយទេ។ ដូច្នេះ អ្នកប្រើប្រាស់គួរប្រុងប្រយ័ត្នចំពោះ Malware និងមិនគួរចុចតំណភ្ជាប់ ឬទាញយកឯកសារពីប្រភពដែលមិនទុកចិត្តទេ។