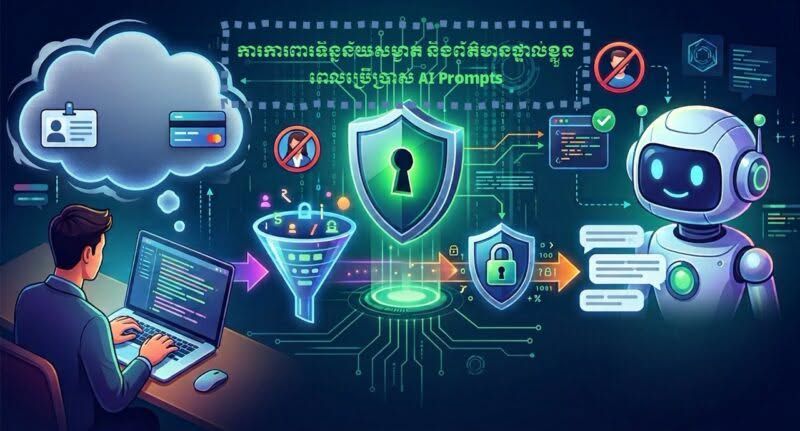
យោងតាមការចុះផ្សាយរបស់ នាយកដ្ឋានសន្តិសុខបច្ចេកវិទ្យាគមនាគមន៍ និងព័ត៌មាន Department of ICT Security បានប្រាប់ពីក្បួនការការពារទិន្នន័យសម្ងាត់ និងព័ត៌មានផ្ទាល់ខ្លួនពេលប្រើប្រាស់ AI Prompts។ ការប្រើប្រាស់ Generative AI (ដូចជា ChatGPT, Gemini, Claude) ជួយបង្កើនផលិតភាពការងារ ប៉ុន្តែបើការខ្វះការប្រុងប្រយ័ត្នអាចបង្កហានិភ័យសន្តិសុខសាយប័រធ្ងន់ធ្ងរ ប្រសិនបើមានការបញ្ចូលទិន្នន័យសម្ងាត់ទៅក្នុង Prompt។
១. ប្រភេទទិន្នន័យរសើបដែលត្រូវជៀសវាង
- ទិន្នន័យបច្ចេកវិទ្យា៖ Passwords, API Keys, Tokens, Source Code និងព័ត៌មាន Server/Database Credentials។
- ព័ត៌មានផ្ទាល់ខ្លួន (PII)៖ លេខអត្តសញ្ញាណប័ណ្ណ លិខិតឆ្លងដែន គណនីធនាគារ និងទិន្នន័យសុខភាព។
- ទិន្នន័យអាជីវកម្ម៖ របាយការណ៍ហិរញ្ញវត្ថុផ្ទៃក្នុង យុទ្ធសាស្ត្រក្រុមហ៊ុន និងឯកសារផ្លូវច្បាប់សម្ងាត់។
២. ហានិភ័យចម្បងនៃការលេចធ្លាយ
- ការចងចាំ និងបញ្ចេញទិន្នន័យ (Model Ingestion & Leakage)៖ ប្រព័ន្ធ AI អាចយកទិន្នន័យ Prompt ទៅបង្វឹក (Train) បន្ត។ យោងតាម OWASP Top 10 for LLM (LLM02) ព័ត៌មានរសើបអាចនឹងត្រូវបង្ហាញទៅកាន់អ្នកដទៃ (Regurgitate)។
- បញ្ហា Shadow AI និងការលួចគណនី៖ ប្រវត្តិសន្ទនា (Chat History) ត្រូវបានរក្សាទុកលើម៉ាស៊ីនមេក្រុមហ៊ុន AI។ ប្រសិនបើគណនីរងការវាយប្រហារ (Account Takeover) នោះទិន្នន័យសម្ងាត់ក្នុង Prompt នឹងត្រូវបែកធ្លាយ។
- ការរំលោភច្បាប់ការពារទិន្នន័យ៖ អាចប្រឈមនឹងការល្មើសបទបញ្ញត្តិអន្តរជាតិ ដូចជា GDPR ជាដើម។
៣. វិធានការការពារ និងដំណោះស្រាយ
- សម្រាប់បុគ្គលិក៖ ត្រូវលុប ឬជំនួសទិន្នន័យពិតដោយទិន្នន័យសិប្បនិម្មិត (Data Sanitization & Redaction/Dummy Data) មុនពេលផ្ញើ Prompt និងត្រូវកំណត់បិទមុខងារយកទិន្នន័យទៅ Train (Opt-Out / Data Controls) ក្នុង Settings។
- សម្រាប់ស្ថាប័ន៖ គួរជ្រើសរើសប្រើប្រាស់សេវាកម្មកម្រិត Enterprise ដែលមានកិច្ចសន្យា Zero Data Retention, ដំឡើងប្រព័ន្ធ DLP (Data Loss Prevention) និង AI Gateway ដើម្បីត្រួតពិនិត្យទិន្នន័យស្វ័យប្រវត្តិ ព្រមទាំងបង្កើតគោលការណ៍ផ្ទៃក្នុង (Internal AI Policy) និងបណ្តុះបណ្តាលបុគ្គលិកស្របតាមក្របខ័ណ្ឌ NIST AI RMF។
សម្រាប់ព័ត៌មានលម្អិតសូមចូលទៅកាន់វេបសាយ ការិយាល័យឆ្លើយតបបញ្ហាបន្ទាន់នៃកុំព្យូទ័រ (CamCERT) https://www.camcert.gov.kh/privacy-guidance-use.../
Website: https://www.camcert.gov.kh
Telegram Channel: https://t.me/camcert